

- Fonte
- Bitcoin Corebitcoincore.org
- Publicado originalmente
- Extensão do original
- 13 min de leitura
- Idioma
- inglês
Resumo do SATWEI
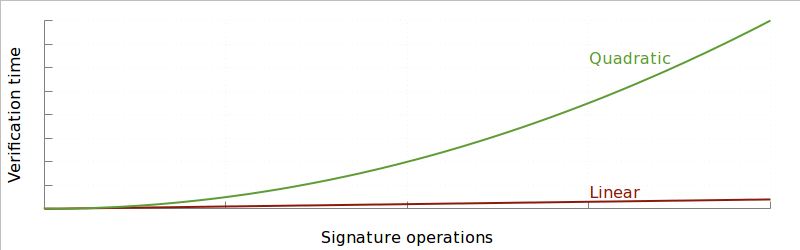
A maleabilidade por terceiros acaba para transações cujos inputs são todos gastos segwit, porque as assinaturas vão para uma witness que não entra mais no cálculo do txid. Ganham com isso os autores de carteiras e a Lightning Network. O hash de assinatura também passa a ser linear, com cada byte processado no máximo duas vezes; no esquema antigo, um único bloco já levou 25 segundos para ser validado.
Do original
Tags
- CVE
- Mineração
- Escalabilidade
- SegWit
Mais de Bitcoin Core
Memória cresce devagar e sem limite em pares pausados anteriores ao BIP31
Ao fingir que não suporta os pings do BIP 31, um par malicioso escapava da desconexão de 20 minutos e lia devagar, inflando a fila de envio do nó em até 2 MB por hora para cada par de entrada e 5 MB para cada par de saída. A CVE-2026-117349, de gravidade Média, foi corrigida pelo #36667 no Bitcoin Core 32.1, 31.2, 30.4 e 29.5; nós em -blocksonly estavam bem menos expostos.
Bitcoin Core

Bitcoin Core 30.4 é lançado
O Bitcoin Core 30.4 deixa de tratar os bits 5 a 28 do BIP 9 como sinal de soft fork, em linha com o BIP 323, e blocos que os ativam não disparam mais avisos de implantação desconhecida (#34779). Na rede, pares com envio pausado agora têm um timeout obrigatório (#36667), e as posições de flatfile passam a usar inteiros de 64 bits (#36669).
Bitcoin Core

Dados urgentes TCP fazem a memória crescer sem limite em sistemas não Linux
Em Windows, macOS e BSD, os nós podiam cair quando um par conectado enviava dados urgentes TCP, que passavam pelas leituras pausadas no backend select() e acumulavam memória sem limite (CVE-2026-117350). No Linux, o nó usa poll() e não é afetado. A falha, de gravidade Média, apareceu em uma varredura com LLM do Project Loupe e está corrigida no Bitcoin Core 32.1, 31.2, 30.4 e 29.5.
Bitcoin Core