

- Zdroj
- Bitcoin Corebitcoincore.org
- Původně zveřejněno
- Délka originálu
- 13 min čtení
- Jazyk
- angličtina
Shrnutí SATWEI
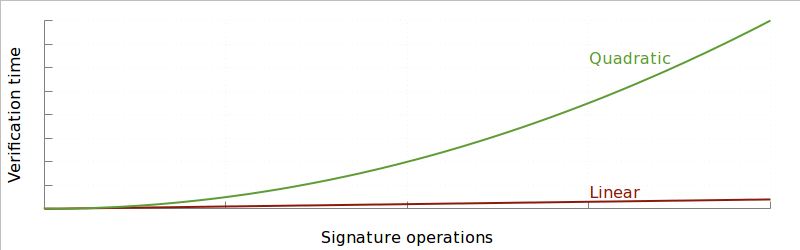
Malleabilita ze strany třetích stran končí u transakcí, jejichž vstupy jsou všechny segwitové, protože podpisy se stěhují do witnessu, který už nevstupuje do txid. Těží z toho autoři peněženek i Lightning Network. Hashování podpisů se navíc stává lineárním, každý bajt se hashuje nejvýše dvakrát; při starém schématu trvala validace jednoho bloku i 25 sekund.
Z originálu
Štítky
- CVE
- Těžba
- Škálování
- SegWit
Další publikace od Bitcoin Core
Pozastavení peeři bez BIP31 mohli pomalu, ale neomezeně nafukovat paměť
Škodlivý peer mohl předstírat, že nepodporuje pingy z BIP 31, vyhnout se tak odpojení po 20 minutách a číst jen pomalu. Fronta odesílání uzlu pak rostla až o 2 MB za hodinu u každého příchozího peera a o 5 MB u odchozího. CVE-2026-117349 se střední závažností opravuje #36667 v Bitcoin Core 32.1, 31.2, 30.4 a 29.5; uzly s -blocksonly byly ohroženy mnohem méně.
Bitcoin Core

Vyšel Bitcoin Core 30.4
Bity 5 až 28 z BIP 9 už Bitcoin Core 30.4 nepovažuje za signál soft forku, jak stanoví BIP 323, takže bloky s těmito bity nespouštějí varování o neznámém nasazení (#34779). V síťové části přibyl vynucený časový limit pro peery s pozastaveným odesíláním (#36667), pozice ve flatfile souborech nově používají 64bitová celá čísla (#36669).
Bitcoin Core

Urgentní data TCP mimo Linux nafukovala paměť bez omezení
Uzly na Windows, macOS a BSD mohl shodit připojený peer, který posílal urgentní data TCP: v backendu select() proklouzla přes pozastavené čtení a paměť se plnila bez omezení (CVE-2026-117350). Linuxové uzly používají poll() a problém se jich netýká. Chybu se střední závažností, na kterou přišel LLM sken v rámci Project Loupe, opravují Bitcoin Core 32.1, 31.2, 30.4 a 29.5.
Bitcoin Core